
ফ্রেমওয়ার্ক লাইব্রেরি
আপনার অডিটররা যে ফ্রেমওয়ার্কে কাজ করেন, আগেই লোড করা।
নিচে বিস্তারিত বর্ণিত ফ্রেমওয়ার্কগুলো এগুলোই। পূর্ণ লাইব্রেরিতে একশোর বেশি ফ্রেমওয়ার্ক ও বিধিমালা আছে, পাকিস্তান, বাংলাদেশ, উপসাগরীয় অঞ্চল, ইউরোপীয় ইউনিয়ন ও যুক্তরাষ্ট্রের দেশভিত্তিক প্যাকে সাজানো। চেকলিস্ট আইটেম, পর্যবেক্ষণ ও প্রতিবেদন সবই নির্দিষ্ট ধারার দিকে নির্দেশ করে।
লাইব্রেরির ফ্রেমওয়ার্ক
সৌদি কেন্দ্রীয় ব্যাংক (SAMA)
SAMA সাইবার নিরাপত্তা ফ্রেমওয়ার্ক
SAMA-নিয়ন্ত্রিত ব্যাংক, বিমা প্রতিষ্ঠান, ফাইন্যান্স কোম্পানি ও অন্যান্য প্রতিষ্ঠান।
- 1.0 (মে 2017)
- সৌদি আরব
সৌদি কেন্দ্রীয় ব্যাংক (SAMA)
SAMA আইটি গভর্ন্যান্স ফ্রেমওয়ার্ক
SAMA-নিয়ন্ত্রিত প্রতিষ্ঠান।
- 1.0 (2021)
- সৌদি আরব
জাতীয় সাইবার নিরাপত্তা কর্তৃপক্ষ (সৌদি আরব)
NCA মৌলিক সাইবার নিরাপত্তা নিয়ন্ত্রণ
সরকারি প্রতিষ্ঠান এবং যে বেসরকারি প্রতিষ্ঠান গুরুত্বপূর্ণ জাতীয় অবকাঠামোর মালিক, পরিচালনাকারী বা হোস্ট।
- ECC-2:2024
- সৌদি আরব
ISO/IEC
ISO/IEC 27001 তথ্য নিরাপত্তা ব্যবস্থাপনা পদ্ধতি
যেকোনো প্রতিষ্ঠান যা তথ্য নিরাপত্তা ব্যবস্থাপনা পদ্ধতি চালায় বা সনদ দেয়।
- 2022 + Amd 1:2024
- আন্তর্জাতিক
ISO
ISO 9001 মান ব্যবস্থাপনা পদ্ধতি
মান ব্যবস্থাপনা পদ্ধতি চালানো বা সনদ দেওয়া প্রতিষ্ঠান, ব্যাংকের অপারেশনস ও সেবা কার্যক্রমসহ।
- 2015
- আন্তর্জাতিক
ISACA / CMMI ইনস্টিটিউট
CMMI মডেল: ডেভেলপমেন্ট ও নিরাপত্তা দৃষ্টিভঙ্গি
সরবরাহ সক্ষমতা উন্নত করা সফটওয়্যার ও আইটি প্রতিষ্ঠান, এবং যে পরামর্শক প্রতিষ্ঠান তাদের মূল্যায়ন করে।
- V3.0
- আন্তর্জাতিক
মার্কিন ন্যাশনাল ইনস্টিটিউট অব স্ট্যান্ডার্ডস অ্যান্ড টেকনোলজি
NIST সাইবার নিরাপত্তা ফ্রেমওয়ার্ক
যেকোনো আকারের প্রতিষ্ঠান; মার্কিন আর্থিক নিয়ন্ত্রক সংস্থা ব্যাপকভাবে এর উল্লেখ করে এবং আন্তর্জাতিকভাবে এটি অভিন্ন ভাষা হিসেবে ব্যবহৃত।
- 2.0 (ফেব্রুয়ারি 2024)
- যুক্তরাষ্ট্র ও আন্তর্জাতিক
স্টেট ব্যাংক অব পাকিস্তান
SBP এন্টারপ্রাইজ প্রযুক্তি গভর্ন্যান্স ও ঝুঁকি ব্যবস্থাপনা ফ্রেমওয়ার্ক
পাকিস্তানের ব্যাংক ও উন্নয়ন অর্থায়ন প্রতিষ্ঠান।
- BPRD সার্কুলার 05/2017
- পাকিস্তান
একবার ম্যাপ করুন, একবার পরীক্ষা করুন।
অনেক নিয়ন্ত্রণ একাধিক ফ্রেমওয়ার্কে থাকে। AuditHD সেগুলো যুক্ত করে, তাই একটি পরীক্ষা একই সঙ্গে SAMA CSF মূল্যায়ন, ISO 27001 অভ্যন্তরীণ অডিট ও NCA ECC পর্যালোচনায় কাজে লাগে।
- SAMA CSF, NCA ECC, ISO/IEC 27001 ও NIST CSF-এর মধ্যে 51টি সংযোগ
- যেকোনো ধারা থেকে প্রতিটি সম্পর্কিত শর্ত দেখুন
- পর্যবেক্ষণ সংশ্লিষ্ট সব শর্তের উল্লেখ করে
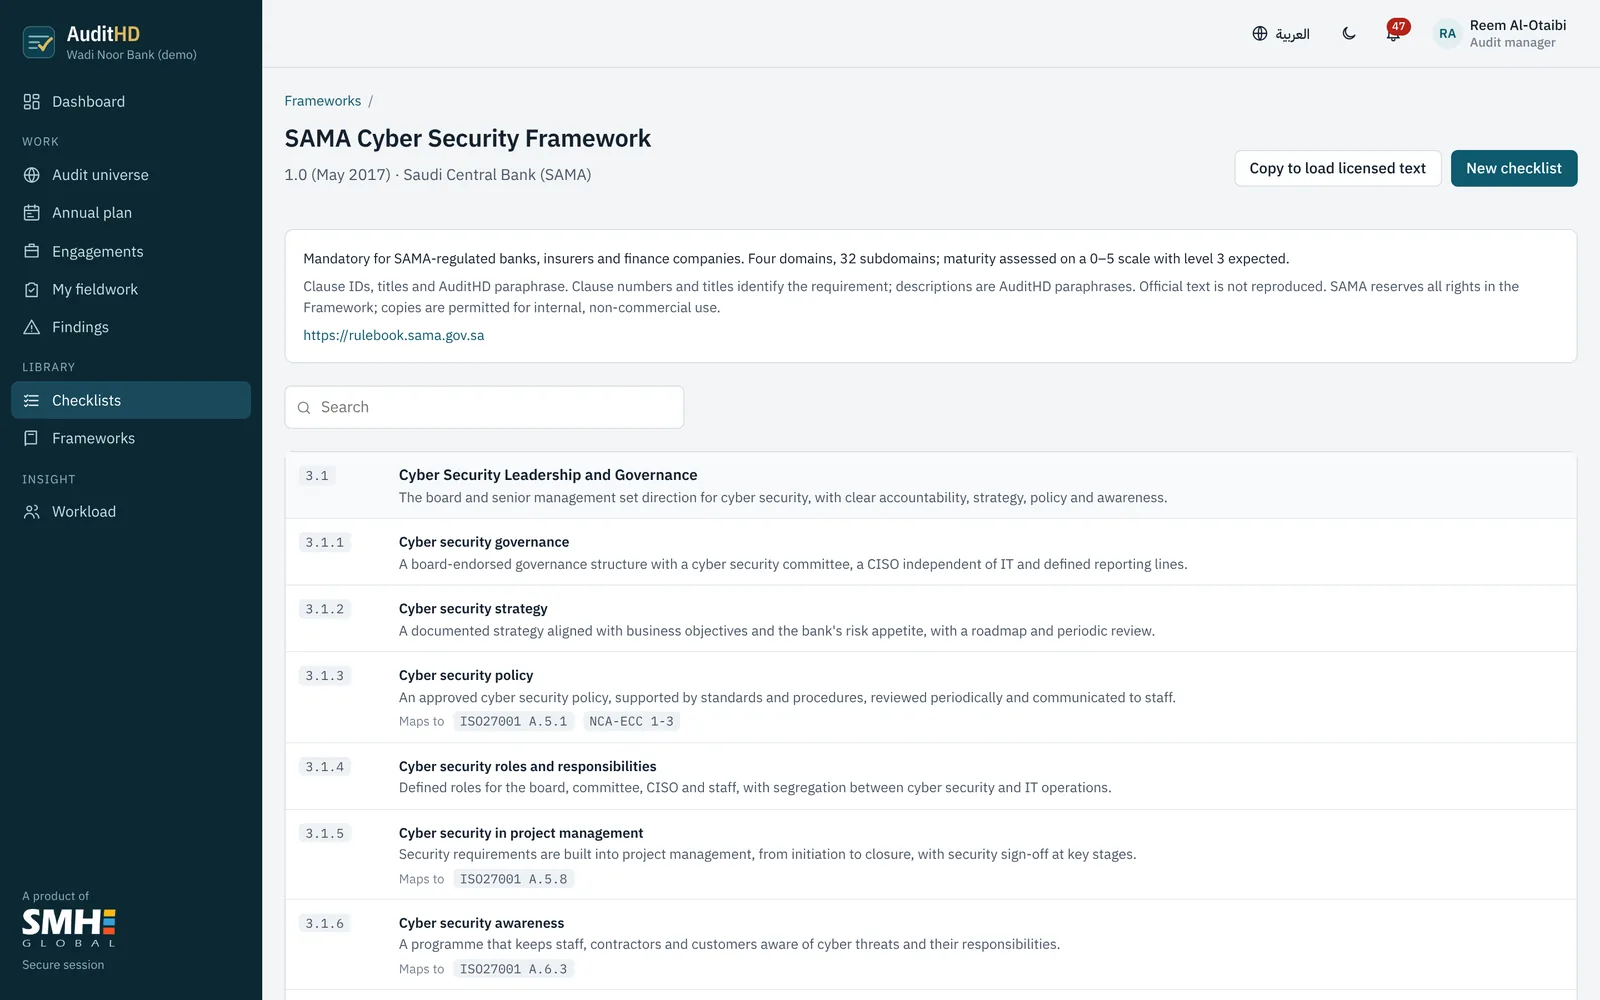
আপনার নিজস্ব নীতিও গণ্য হয়।
অভ্যন্তরীণ নীতি, পদ্ধতি ও ক্লায়েন্টের নির্দিষ্ট মানদণ্ডও একইভাবে চেকলিস্ট হয়, তাই নীতি-কমপ্লায়েন্স পর্যালোচনা অন্য যেকোনো অডিটের মতোই দেখায় ও প্রতিবেদন দেয়।
কপিরাইটের প্রতি শ্রদ্ধা।
ধারার নম্বর ও শিরোনাম প্রতিটি শর্ত চিহ্নিত করে; বিবরণগুলো আমাদের নিজের সহজ ভাষার সারাংশ। আনুষ্ঠানিক ভাষা পুনরুৎপাদন করা হয় না, আর লাইসেন্সধারী প্রতিষ্ঠান তা নিজস্বভাবে লোড করতে পারে। NIST-এর বিষয়বস্তু উন্মুক্ত এবং সম্পূর্ণ অন্তর্ভুক্ত।
আপনার নিজের চেকলিস্ট দিয়েই দেখুন।
এখনই লাইভ ডেমো খুলুন, অথবা একটি ওয়াকথ্রু বুক করুন, আমরা আপনার একটি ফ্রেমওয়ার্ক বা কর্মসূচি লোড করে দেব।