
فریم ورک لائبریری
وہ فریم ورکس جن پر آپ کے آڈیٹر کام کرتے ہیں، پہلے سے لوڈ۔
یہ وہ فریم ورکس ہیں جن کی تفصیل نیچے دی گئی ہے۔ مکمل لائبریری میں سو سے زیادہ فریم ورکس اور ضوابط ہیں، جو پاکستان، بنگلہ دیش، خلیجی ممالک، یورپی یونین اور امریکہ کے ملکی پیکس میں منظم ہیں۔ چیک لسٹ آئٹمز، مشاہدات اور رپورٹس سب درست شق کی طرف اشارہ کرتے ہیں۔
لائبریری میں موجود فریم ورکس
سعودی مرکزی بینک (SAMA)
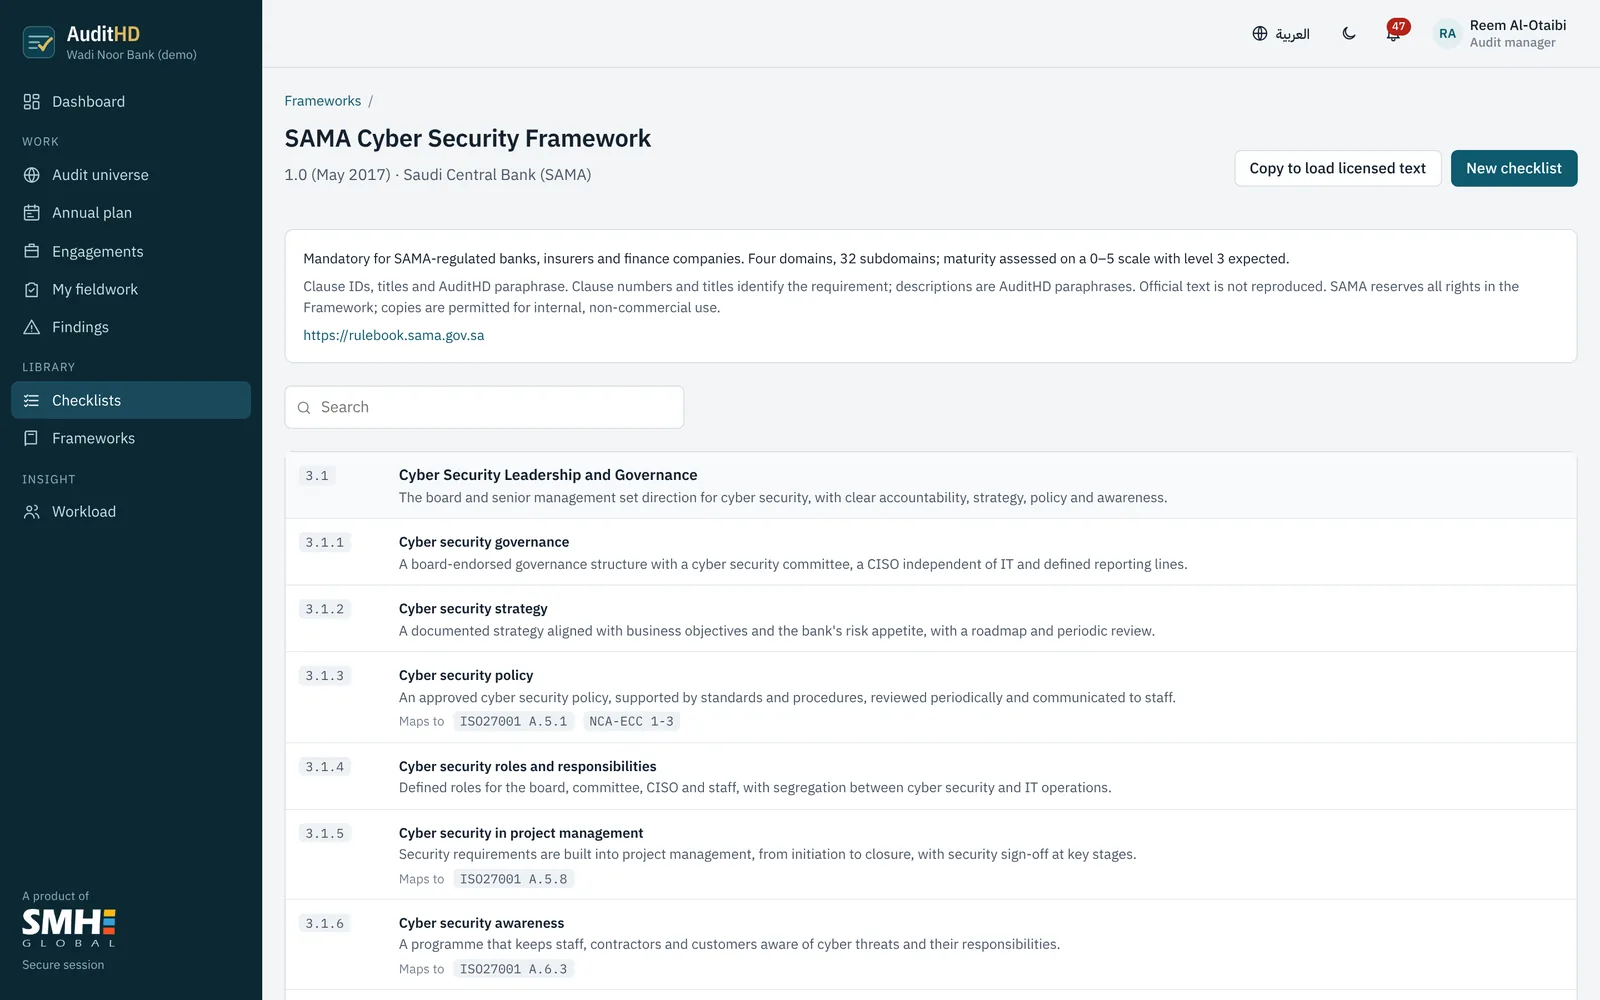
SAMA سائبر سیکیورٹی فریم ورک
SAMA کے زیرِ نگرانی بینک، انشورنس کمپنیاں، فنانس کمپنیاں اور دیگر ادارے۔
- 1.0 (مئی 2017)
- سعودی عرب
سعودی مرکزی بینک (SAMA)
SAMA آئی ٹی گورننس فریم ورک
SAMA کے زیرِ نگرانی ادارے۔
- 1.0 (2021)
- سعودی عرب
نیشنل سائبر سیکیورٹی اتھارٹی (سعودی عرب)
NCA کے بنیادی سائبر سیکیورٹی کنٹرولز
سرکاری ادارے اور نجی شعبے کے وہ ادارے جو اہم قومی انفراسٹرکچر کے مالک ہیں، اسے چلاتے یا میزبانی کرتے ہیں۔
- ECC-2:2024
- سعودی عرب
ISO/IEC
ISO/IEC 27001 انفارمیشن سیکیورٹی مینجمنٹ سسٹمز
کوئی بھی ادارہ جو انفارمیشن سیکیورٹی مینجمنٹ سسٹم چلاتا یا اس کی سرٹیفیکیشن کرتا ہے۔
- 2022 + Amd 1:2024
- بین الاقوامی
ISO
ISO 9001 کوالٹی مینجمنٹ سسٹمز
کوالٹی مینجمنٹ سسٹم چلانے یا اس کی سرٹیفیکیشن کرنے والے ادارے، بشمول بینکوں کے آپریشنز اور سروس کے شعبے۔
- 2015
- بین الاقوامی
ISACA / CMMI انسٹی ٹیوٹ
CMMI ماڈل: ڈیولپمنٹ اور سیکیورٹی ویوز
اپنی ڈیلیوری کی صلاحیت بہتر بنانے والے سافٹ ویئر اور آئی ٹی ادارے، اور ان کا اپریزل کرنے والی کنسلٹنسیاں۔
- V3.0
- بین الاقوامی
امریکی نیشنل انسٹی ٹیوٹ آف اسٹینڈرڈز اینڈ ٹیکنالوجی
NIST سائبر سیکیورٹی فریم ورک
ہر سائز کے ادارے؛ امریکی مالیاتی ریگولیٹرز اس کا وسیع حوالہ دیتے ہیں اور بین الاقوامی سطح پر یہ مشترکہ زبان کے طور پر استعمال ہوتا ہے۔
- 2.0 (فروری 2024)
- امریکہ اور بین الاقوامی
اسٹیٹ بینک آف پاکستان
SBP انٹرپرائز ٹیکنالوجی گورننس اور رسک مینجمنٹ فریم ورک
پاکستان میں بینک اور ترقیاتی مالیاتی ادارے۔
- BPRD سرکلر 05/2017
- پاکستان
ایک بار میپ کریں، ایک بار ٹیسٹ کریں۔
بہت سے کنٹرولز کئی فریم ورکس میں آتے ہیں۔ AuditHD انہیں جوڑتا ہے، اس لیے ایک ٹیسٹ SAMA CSF اسیسمنٹ، ISO 27001 اندرونی آڈٹ اور NCA ECC ریویو تینوں کے کام آ سکتا ہے۔
- SAMA CSF، NCA ECC، ISO/IEC 27001 اور NIST CSF کے درمیان 51 روابط
- کسی بھی شق سے ہر متعلقہ تقاضا دیکھیں
- مشاہدات ان تمام تقاضوں کا حوالہ دیتے ہیں جن پر وہ اثر انداز ہوتے ہیں
آپ کی اپنی پالیسیاں بھی شامل ہیں۔
اندرونی پالیسیاں، طریقہ کار اور کلائنٹ کے مخصوص معیارات بھی اسی طرح چیک لسٹ بنتے ہیں، اس لیے پالیسی کمپلائنس کا جائزہ کسی بھی دوسرے آڈٹ کی طرح نظر آتا اور رپورٹ ہوتا ہے۔
کاپی رائٹ کا احترام۔
شقوں کے نمبر اور عنوانات ہر تقاضے کی شناخت کرتے ہیں؛ وضاحتیں ہمارے اپنے سادہ خلاصے ہیں۔ سرکاری عبارت نقل نہیں کی جاتی، اور لائسنس رکھنے والے ادارے اسے نجی طور پر لوڈ کر سکتے ہیں۔ NIST کا مواد عوامی ملکیت ہے اور مکمل شامل ہے۔
اپنی ہی چیک لسٹوں کے ساتھ دیکھیں۔
ابھی لائیو ڈیمو کھولیں، یا تعارفی سیشن بُک کریں اور ہم آپ کا کوئی فریم ورک یا ورک پروگرام لوڈ کر دیں گے۔