
مكتبة الأطر
الأطر التي يعمل بها مدققوكم، محمّلة مسبقاً.
هذه هي الأطر الموصوفة بالتفصيل أدناه. وتضم المكتبة الكاملة أكثر من مئة إطار وتنظيم، منظمة في حزم قُطرية لباكستان وبنغلاديش ودول الخليج والاتحاد الأوروبي والولايات المتحدة. وتشير بنود قوائم التحقق والملاحظات والتقارير كلها إلى البند الدقيق.
الأطر في المكتبة
البنك المركزي السعودي (SAMA)
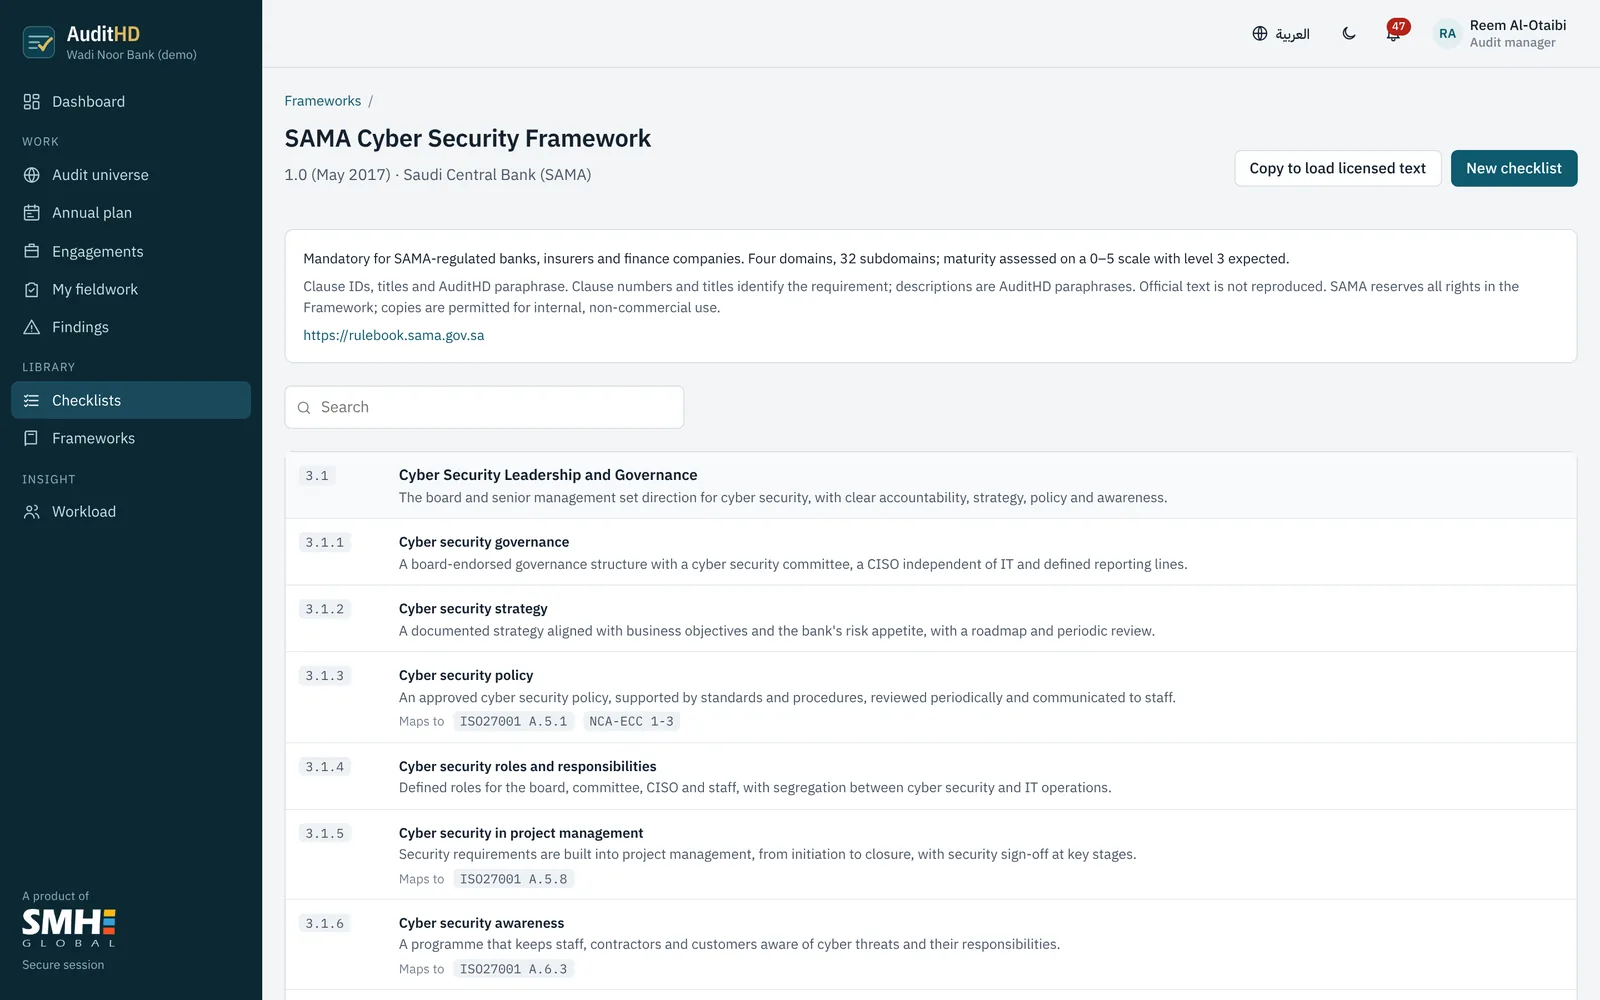
إطار الأمن السيبراني من SAMA
البنوك وشركات التأمين وشركات التمويل وغيرها من الجهات الخاضعة لرقابة SAMA.
- 1.0 (مايو 2017)
- المملكة العربية السعودية
البنك المركزي السعودي (SAMA)
إطار حوكمة تقنية المعلومات من SAMA
الجهات الخاضعة لرقابة SAMA.
- 1.0 (2021)
- المملكة العربية السعودية
الهيئة الوطنية للأمن السيبراني (السعودية)
الضوابط الأساسية للأمن السيبراني من NCA
الجهات الحكومية وجهات القطاع الخاص التي تملك بنية تحتية وطنية حساسة أو تشغّلها أو تستضيفها.
- ECC-2:2024
- المملكة العربية السعودية
ISO/IEC
ISO/IEC 27001 أنظمة إدارة أمن المعلومات
أي جهة تشغّل نظام إدارة أمن المعلومات أو تمنحه الشهادة.
- 2022 + Amd 1:2024
- دولي
ISO
ISO 9001 أنظمة إدارة الجودة
الجهات التي تشغّل نظام إدارة الجودة أو تمنحه الشهادة، بما فيها وظائف العمليات والخدمات في البنوك.
- 2015
- دولي
ISACA / معهد CMMI
نموذج CMMI: منظورا التطوير والأمن
مؤسسات البرمجيات وتقنية المعلومات التي تحسّن قدرتها على التسليم، والاستشارات التي تقيّمها.
- V3.0
- دولي
المعهد الوطني الأمريكي للمعايير والتقنية
إطار NIST للأمن السيبراني
المؤسسات من كل الأحجام؛ ويُستشهد به على نطاق واسع لدى الجهات الرقابية المالية الأمريكية، ويُستخدم لغةً مشتركة دولياً.
- 2.0 (فبراير 2024)
- الولايات المتحدة ودولياً
بنك الدولة الباكستاني
إطار SBP لحوكمة التقنية المؤسسية وإدارة مخاطرها
البنوك ومؤسسات التمويل التنموي في باكستان.
- تعميم BPRD رقم 05/2017
- باكستان
اربط مرة واحدة، واختبر مرة واحدة.
كثير من الضوابط يتكرر في عدة أطر. وتربطها AuditHD ببعضها، فيخدم اختبار واحد تقييم SAMA CSF وتدقيقاً داخلياً وفق ISO 27001 ومراجعة NCA ECC.
- 51 رابطاً بين SAMA CSF وNCA ECC وISO/IEC 27001 وNIST CSF
- شاهد كل متطلب مرتبط من أي بند
- تستشهد الملاحظات بكل المتطلبات التي تمسّها
سياساتكم الخاصة تُحتسب أيضاً.
تتحول السياسات والإجراءات الداخلية والمعايير الخاصة بالعملاء إلى قوائم تحقق بالطريقة نفسها، فتبدو مراجعة الامتثال للسياسات وتقاريرها مثل أي تدقيق آخر.
احترام حقوق النشر.
تُعرّف أرقام البنود وعناوينها كل متطلب؛ والأوصاف ملخصات مبسّطة من صياغتنا. ولا نعيد نشر الصياغة الرسمية، ويمكن للمؤسسات التي تملك ترخيصاً تحميلها بشكل خاص. ومحتوى NIST ملك عام ومضمّن كاملاً.
جرّبها بقوائم التحقق الخاصة بكم.
افتحوا العرض التجريبي الآن، أو احجزوا جولة تعريفية وسنحمّل أحد أطركم أو برامج عملكم.